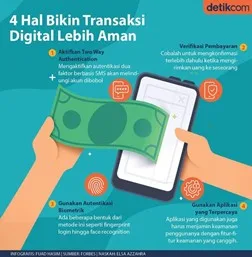
Perkembangan teknologi digital telah mengubah cara masyarakat menggunakan layanan perbankan. Transaksi yang sebelumnya dilakukan secara langsung di kantor bank kini dapat dilakukan melalui mobile banking, internet banking, ATM, dan berbagai layanan pembayaran digital. Kemudahan tersebut memberikan manfaat berupa kecepatan, efisiensi, dan fleksibilitas. Namun, meningkatnya transaksi digital juga diikuti oleh berbagai risiko keamanan, seperti phishing, pencurian data, malware, social engineering, dan akses tidak sah terhadap rekening. Oleh karena itu, keamanan transaksi perbankan digital menjadi salah satu aspek penting dalam menjaga kepercayaan masyarakat terhadap industri perbankan.
Strategi pertama yang perlu dilakukan adalah memperkuat sistem autentikasi pengguna. Bank dapat menerapkan autentikasi berlapis atau multi-factor authentication (MFA), yaitu proses verifikasi yang menggunakan lebih dari satu faktor untuk memastikan identitas nasabah. Faktor tersebut dapat berupa kata sandi, kode OTP, biometrik seperti sidik jari atau pengenalan wajah, serta perangkat yang telah terdaftar. Penerapan autentikasi yang kuat dapat mengurangi risiko rekening diakses oleh pihak yang tidak berwenang. Basel Committee on Banking Supervision juga menekankan pentingnya autentikasi dan pengendalian akses dalam layanan perbankan elektronik.
Strategi kedua adalah meningkatkan perlindungan terhadap data nasabah. Bank perlu menggunakan enkripsi untuk melindungi data ketika disimpan maupun dikirim melalui jaringan. Selain itu, akses terhadap informasi nasabah harus dibatasi berdasarkan kewenangan sehingga hanya pihak yang memiliki kebutuhan dan izin yang dapat mengaksesnya. Perlindungan data menjadi semakin penting karena sistem perbankan sangat bergantung pada teknologi informasi dan terhubung dengan berbagai pihak ketiga.
Strategi ketiga adalah melakukan pemantauan transaksi secara terus-menerus. Bank dapat menggunakan analisis data dan teknologi kecerdasan buatan untuk mendeteksi pola transaksi yang tidak biasa. Apabila ditemukan aktivitas mencurigakan, sistem dapat memberikan peringatan kepada nasabah atau melakukan tindakan pengamanan sesuai prosedur. Pemantauan tersebut perlu disertai mekanisme respons insiden agar bank dapat menangani serangan dengan cepat dan memulihkan layanan apabila terjadi gangguan. Prinsip ketahanan operasional perbankan menekankan pentingnya kemampuan untuk mendeteksi, merespons, dan memulihkan diri dari insiden siber
Strategi keempat adalah meningkatkan edukasi dan literasi keamanan digital bagi nasabah. Tidak semua serangan terjadi karena kelemahan teknologi. Penipu sering memanfaatkan kelengahan manusia melalui pesan palsu, tautan berbahaya, atau penyamaran sebagai petugas bank. Oleh sebab itu, nasabah harus diberikan pemahaman untuk tidak membagikan PIN, password, atau OTP kepada siapa pun, memeriksa alamat situs atau aplikasi sebelum melakukan transaksi, serta menghindari penggunaan jaringan internet yang tidak aman untuk aktivitas perbankan.
Strategi kelima adalah memperkuat manajemen risiko dan keamanan siber secara menyeluruh. Otoritas Jasa Keuangan melalui SEOJK Nomor 29/SEOJK.03/2022 mengatur mengenai ketahanan dan keamanan siber bagi bank umum, termasuk pengelolaan risiko serta perlindungan sistem elektronik. OJK juga menempatkan keamanan siber, pengelolaan risiko pihak ketiga, dan perlindungan data nasabah sebagai bagian penting dalam pengawasan perbankan digital.: OJK Resmikan Pembentukan Departemen Pengembangan UMKM dan Syariah serta Direktorat Pengawasan Perbankan
Dengan demikian, peningkatan keamanan transaksi perbankan digital membutuhkan pendekatan berlapis yang melibatkan teknologi, bank, regulator, dan nasabah. Penggunaan autentikasi yang kuat, enkripsi, pemantauan transaksi, edukasi nasabah, serta manajemen risiko yang baik dapat mengurangi kemungkinan terjadinya kejahatan digital. Keamanan yang kuat bukan hanya bertujuan melindungi dana dan data nasabah, tetapi juga menjaga kepercayaan masyarakat dan stabilitas industri perbankan di tengah perkembangan ekonomi digital.
Daftar Pustaka
Bank for International Settlements. (2003). Risk Management Principles for Electronic Banking. Basel Committee on Banking Supervision.